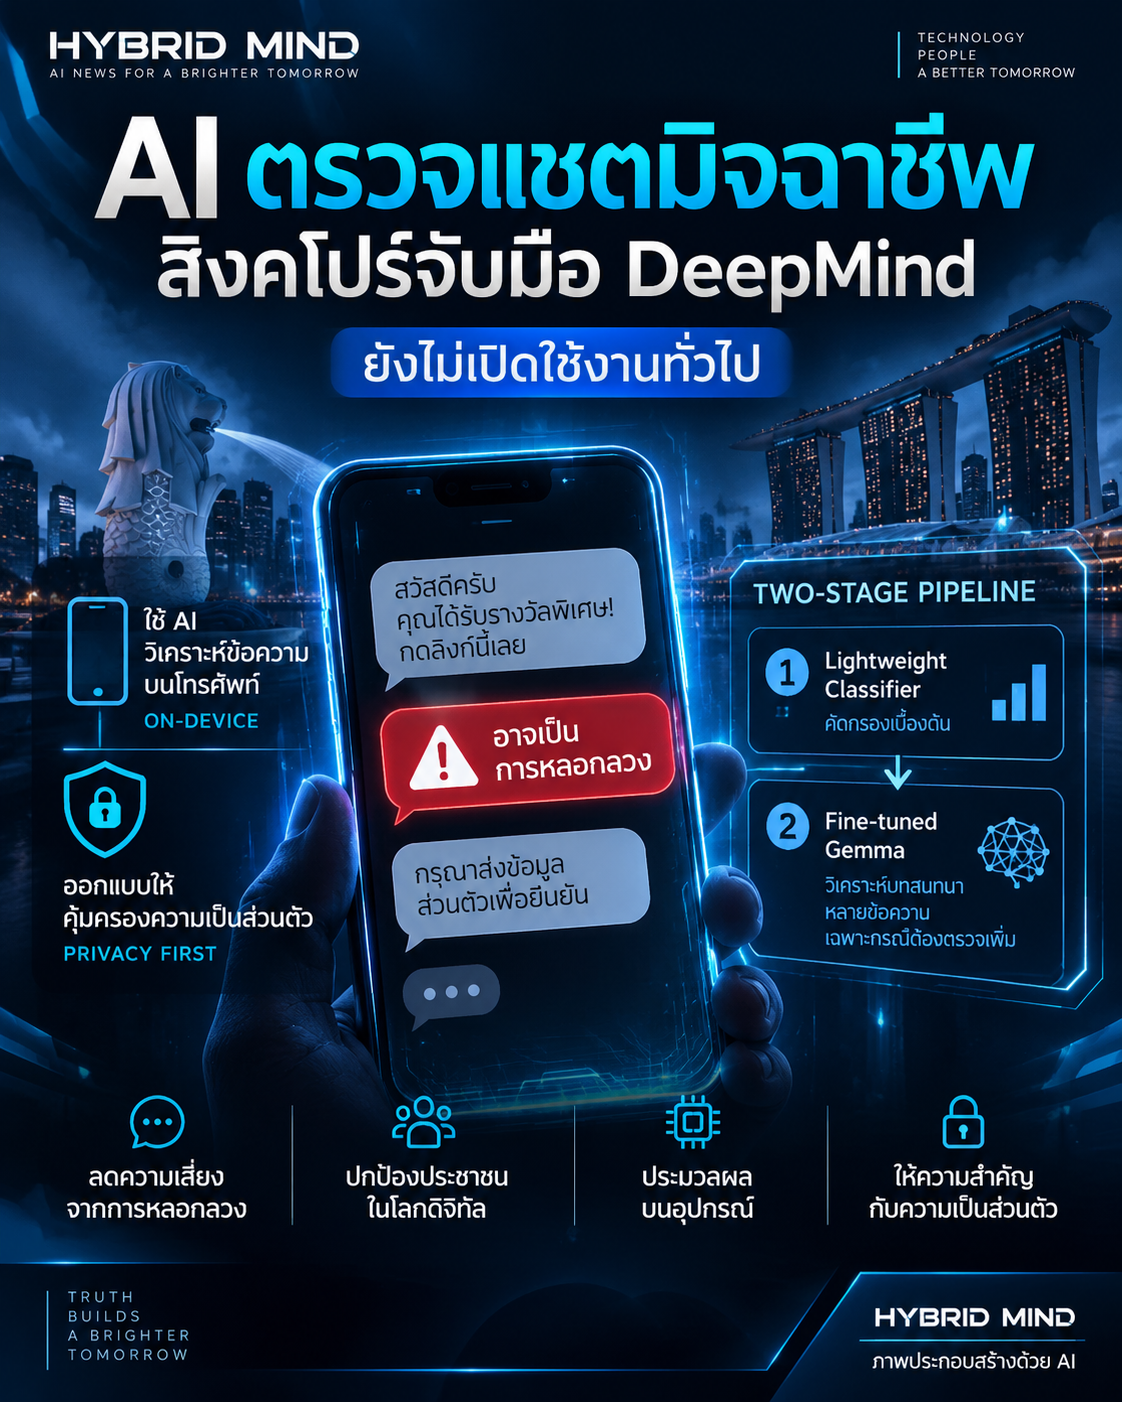
FACT CHECK | 15 ตุลาคม 2026 — Google DeepMind และหน่วยงาน GovTech ของสิงคโปร์ประกาศความร่วมมือพัฒนา AI ตรวจจับรูปแบบการหลอกลวงในบทสนทนาโดยใช้โมเดล Gemma ที่ปรับแต่งกับบริบทกลโกงท้องถิ่น และออกแบบให้ทำงานภายในโทรศัพท์มือถือ นี่เป็นการประกาศโครงการและสถาปัตยกรรมที่มีหลักฐานต้นทางยืนยันจริง แต่ ยังไม่ได้ประกาศเปิดให้ประชาชนทุกคนติดตั้งใช้งานแล้ว และยังไม่มีตัวเลขทดสอบอิสระเพียงพอให้สรุปว่าตรวจจับมิจฉาชีพได้แม่นยำเท่าไร
ผลตรวจของ HYBRID MIND: VERIFIED — ความร่วมมือและการออกแบบแบบ Two-stage On-device AI มีเอกสารต้นทางรองรับ | NEEDS CONTEXT — คำอ้างด้านความเป็นส่วนตัวขึ้นกับการติดตั้งในแอปที่ได้รับอนุญาต | UNVERIFIED — ประสิทธิภาพจริง วันเปิดใช้ทั่วไป และแผนเปิดใช้งานในประเทศไทย

เกิดอะไรขึ้น? ใครเป็นผู้ประกาศ?
วันที่ 14 ตุลาคม 2026 ในงาน Singapore International Cyber Week (SICW 2026) รัฐมนตรี Josephine Teo กล่าวต่อสาธารณะว่า Government Technology Agency of Singapore (GovTech) กำลังร่วมมือกับ Google DeepMind เพื่อพัฒนาการตรวจจับการหลอกลวงด้วย AI บนอุปกรณ์ของผู้ใช้ เป้าหมายคือเตือนก่อนผู้ใช้สูญเสียเงินหรือข้อมูลยืนยันตัวตน โดยพยายามเก็บเนื้อหาการสนทนาไว้บนอุปกรณ์ ดูบันทึกคำกล่าวฉบับเต็มจาก Cyber Security Agency of Singapore [1]
Google DeepMind เผยแพร่บทความเทคนิคในวันเดียวกัน อธิบายว่าได้ร่วมกับ GovTech ปรับแต่งโมเดล Gemma ด้วยข้อมูลรูปแบบการหลอกลวงท้องถิ่น เช่น การแอบอ้างหน่วยงานรัฐบาล ธนาคาร และบุคคลที่มีชื่อเสียงในพื้นที่ เพื่อให้เข้าใจกลยุทธ์การชักจูงในบทสนทนาได้ดีขึ้น ดูบทความต้นทางจาก Google DeepMind [2]
สำนักข่าว Channel NewsAsia รายงานเนื้อหาคำกล่าวและความร่วมมือดังกล่าวจากงาน SICW เพิ่มเติม เป็นหลักฐานประกอบการเกิดเหตุการณ์ที่ประกาศ แต่ยังไม่ใช่การตรวจสอบประสิทธิภาพของโมเดลในโลกจริง อ่านรายงาน CNA [3]

ทำไมการจับกลโกงในบทสนทนาจึงยากกว่าการตรวจลิงก์ปลอม?
การหลอกลวงแบบ Social Engineering ไม่จำเป็นต้องเริ่มจากลิงก์อันตราย ผู้โจมตีอาจใช้การสร้างความน่าเชื่อถือ คุยเรื่องทั่วไปหลายวัน สวมรอยเป็นเจ้าหน้าที่หรือคนรู้จัก แล้วค่อยใช้คำขู่ ความเร่งด่วน หรือความสัมพันธ์ส่วนตัวเพื่อชักจูงให้ส่ง OTP หรือโอนเงิน การตรวจเพียงคำบางคำหรือข้อความหนึ่งบรรทัดอาจพลาดบริบทที่ค่อย ๆ สะสมระหว่างการสนทนา
โครงการนี้จึงพยายามให้ AI วิเคราะห์รูปแบบหลายข้อความ โดยยังต้องระวังว่าบทสนทนาปกติที่พูดเรื่องการเงินหรือขอความช่วยเหลือไม่ควรถูกตีตราว่าเป็นมิจฉาชีพโดยไม่มีหลักฐานเพียงพอ
Technical Breakdown: Two-stage Pipeline ทำงานอย่างไร?
เอกสารของ Google DeepMind ระบุสถาปัตยกรรมสองขั้นตอน เนื่องจากโทรศัพท์มีข้อจำกัดด้านแบตเตอรี่และทรัพยากร การเรียกโมเดลวิเคราะห์บริบทที่ใหญ่กว่ากับทุกข้อความจึงไม่ใช่ทางเลือกที่มีประสิทธิภาพเสมอไป [แหล่งสถาปัตยกรรม]
ภาพอธิบายโครงสร้างการทำงาน
ข้อความบนโทรศัพท์ → Stage 1: Lightweight Screening → (พบสัญญาณเสี่ยง) Stage 2: Fine-tuned Gemma วิเคราะห์หลายข้อความ → แจ้ง Scam Alert หรือ Benign Verdict
แผนภาพอธิบายตามประกาศผู้พัฒนา ไม่ใช่ผลทดลองของ HYBRID MIND

Stage 1 — ตัวคัดกรองขนาดเล็ก
ด่านแรกใช้ตัวจำแนกที่ใช้ทรัพยากรต่ำเพื่อคัดกรองข้อความใหม่ หากไม่พบสัญญาณผิดปกติ ข้อความอาจถูกตัดสินว่าไม่เสี่ยงในขั้นนี้ ทำให้ไม่ต้องเรียกการประมวลผลที่หนักกว่า ข้อดีคือประหยัดพลังงานและลดเวลาตอบสนอง แต่ข้อเสียที่ต้องประเมินคือหากด่านแรกพลาดเหตุการณ์สำคัญ ด่านที่สองอาจไม่มีโอกาสตรวจซ้ำ
Stage 2 — Gemma ที่ Fine-tune ด้วยข้อมูลท้องถิ่น
เมื่อด่านแรกพบสัญญาณน่าสงสัย โมเดล Gemma จะวิเคราะห์ภาพรวมของบทสนทนาหลายข้อความเพื่อช่วยแยกความพยายามหลอกลวงออกจากการสนทนาปกติ หากจัดว่ามีความเสี่ยง ระบบที่ประกาศจะเตือนผู้ใช้ให้หยุดและตรวจสอบก่อนเปิดเผยข้อมูลหรือโอนเงิน
ยังไม่ควรเติมรายละเอียดที่เอกสารไม่มี: ประกาศที่ตรวจสอบไม่ได้ระบุรุ่นย่อยของ Gemma จำนวนพารามิเตอร์ วิธี Fine-tune อย่างละเอียด ผลทดสอบระยะหน่วงบนโทรศัพท์แต่ละระดับราคา หรือไฟล์น้ำหนักโมเดลที่เปิดให้ดาวน์โหลด
จับมิจฉาชีพให้ทัน ก่อนที่ AI จะตรวจพลาด
เลือกแชตตัวอย่างแล้วลองปรับเกณฑ์คัดกรองสองชั้น เพื่อดูว่า Stage 1 และ Stage 2 ทำงานสัมพันธ์กันอย่างไร
ไม่ได้เรียกโมเดล Gemma จริง ไม่ใช้ข้อมูลแชตของผู้เข้าชม ไม่ใช่ผล Benchmark ของ Google DeepMind หรือ GovTech และไม่วัดความแม่นยำของผลิตภัณฑ์จริง
1. เลือกบทสนทนาจำลอง
เฉลยข้อมูลจำลอง: เป็นการหลอกลวง (กำหนดไว้ในชุดตัวอย่าง)
2. ปรับเกณฑ์การตรวจจับ
ลองเลื่อนเกณฑ์ Stage 1 ให้สูงกว่า 40 แล้วเลือกกรณี “ชวนลงทุนแนบเนียน” เพื่อดูการตรวจพลาด
3. ติดตามการไหลของข้อความ
ระบบตัวอย่างเตือนให้ตรวจสอบตัวตนก่อนส่ง OTP หรือโอนเงิน
4. ลองดูภาพรวมจาก 8 แชตสังเคราะห์
ตัวเลขเปลี่ยนตามเกณฑ์ด้านบน แต่เป็นคะแนนที่ผู้สร้างเกมกำหนดขึ้นล่วงหน้า ไม่ใช่ Precision หรือ Recall ของ Gemma จริง
ปรับตัวเลื่อนเพื่อสังเกตต้นทุนการเรียกขั้นสองและความเสี่ยงของการตรวจพลาด
Privacy จริงแค่ไหน? ต้องอ่านคำรับรองให้ครบเงื่อนไข
Google DeepMind ระบุว่าเมื่อมีการนำโมเดลไปผสานในแอป การเข้าถึงบทสนทนาบนอุปกรณ์ต้องอยู่ภายใต้ความยินยอมของผู้ใช้และเงื่อนไขการใช้งานของแอปนั้น การวิเคราะห์ผ่านโมเดลเกิดบนอุปกรณ์ จึงไม่ได้ส่งเนื้อหาไปให้ Google หรือรัฐบาลสิงคโปร์ผ่านกระบวนการประมวลผลของโมเดลตามที่ประกาศ [2]
ผู้พัฒนาระบุเพิ่มเติมว่า Fine-tuning เกิดในสภาพแวดล้อม Google Cloud ที่ GovTech จัดการ (Sovereign Sandbox) โดยไม่ใช้ข้อมูลส่วนตัวที่ระบุตัวบุคคลได้ในการฝึก และใช้ข้อมูลนิรนามจากรายงานกลโกงกับข้อมูลข่าวกรองภัยคุกคาม อย่างไรก็ตาม รายละเอียดเหล่านี้เป็นข้อมูลที่ผู้พัฒนารายงาน ไม่ใช่หลักฐานการตรวจสอบระบบที่ติดตั้งใช้งานทุกกรณีจากบุคคลภายนอก
คำว่า On-device ไม่ได้แปลว่าแอปทุกตัวที่ใช้เทคโนโลยีนี้จะไม่มีการจัดเก็บ Log หรือส่งข้อมูลรูปแบบอื่น เช่น ข้อมูลวิเคราะห์การใช้งาน เงื่อนไขความเป็นส่วนตัวต้องดูตามผลิตภัณฑ์จริง และการเข้ารหัส End-to-End ก็ไม่ได้ถูกเจาะเพียงเพราะมีระบบตรวจข้อความที่ปลายทาง: แอปของเจ้าของอุปกรณ์ต้องอ่านข้อความที่ถอดรหัสแล้วอยู่ก่อนจึงจะแสดงบนหน้าจอได้
ผลทดสอบบอกได้เพียงใด?
Google DeepMind บอกว่าทดสอบด้วยบทสนทนาสังเคราะห์ (synthetic dialogues) และชุดข้อมูลท้องถิ่น เพื่อครอบคลุมกลโกงหลายประเภท แต่ยังไม่มีรายละเอียดการประเมินที่เพียงพอสำหรับการตรวจสอบอิสระ โดยเฉพาะ Precision, Recall, False Positive Rate, False Negative Rate, latency และการใช้พลังงานบนโทรศัพท์หลายรุ่น
- False Positive: AI แจ้งเตือนการสนทนาปกติผิดว่าเป็นมิจฉาชีพ อาจทำให้ผู้ใช้เพิกเฉยต่อการเตือนในระยะยาว
- False Negative: ระบบปล่อยข้อความหลอกลวงผ่านไป ส่งผลให้ผู้ใช้อาจเข้าใจผิดว่าปลอดภัย
- Distribution Shift: มิจฉาชีพเปลี่ยนสำนวน กลยุทธ์ และช่องทางหลอกลวง ทำให้คะแนนจากชุดข้อมูลเดิมไม่แทนอนาคตเสมอไป
- Independent Reproduction: ยังไม่พบรายงานผู้ตรวจสอบภายนอกที่นำระบบผลิตภัณฑ์จริงมาทดสอบซ้ำด้วยเงื่อนไขเปิดเผยครบ
Evidence Matrix: แยกข้อกล่าวอ้างทีละข้อ
- VERIFIED — ความร่วมมือ GovTech–Google DeepMind ถูกกล่าวถึงในคำแถลงรัฐบาลและประกาศผู้พัฒนา [1][2]
- VERIFIED (ตามเอกสารผู้พัฒนา) — ระบบออกแบบเป็น Lightweight Classifier ตามด้วย Gemma ที่ Fine-tune [2]
- NEEDS CONTEXT — คำกล่าวว่าแชตไม่ถูกส่งให้ Google หรือรัฐบาล อ้างอิงการทำงานของโมเดลที่ประกาศ ไม่ครอบคลุมพฤติกรรมทุกอย่างของแอปที่นำไปใช้ [2]
- VERIFIED (ผู้พัฒนารายงาน) — มี Stress-test ด้วยบทสนทนาจำลองและข้อมูลท้องถิ่น แต่รายละเอียดจำกัด [2]
- UNVERIFIED — คำกล่าวว่าตรวจจับมิจฉาชีพได้แม่นยำ 100% ไม่มีผลการทดสอบรองรับ
- MISLEADING — การกล่าวว่าเปิดให้ประชาชนทุกคนดาวน์โหลดได้แล้ว: ประกาศต้นทางระบุว่าจะทยอยนำโมเดลไปติดตั้งในแอป [2]
- UNVERIFIED — ยังไม่พบกำหนดหรือประกาศเปิดใช้งานในประเทศไทย

อย่าสับสนกับ Enhanced Protection ของ Google Messages
วันที่ 14 ตุลาคม 2026 Google ประกาศอีกระบบหนึ่งคือ Enhanced Protection ของ Google Messages ซึ่งเป็นตัวเลือกเสริมที่สามารถใช้โมเดล Gemini บนคลาวด์ผ่าน Private AI Compute เพื่อวิเคราะห์ข้อความซับซ้อนในบางเงื่อนไข ส่วนความร่วมมือ GovTech–DeepMind เป็นโมเดล Gemma ที่มุ่งประมวลผลบนอุปกรณ์ จึงไม่ใช่ผลิตภัณฑ์เดียวกัน และไม่ควรสลับคำอธิบายเรื่องคลาวด์หรือกำหนดการเปิดตัว Google Security Blog [4]
HYBRID MIND ANALYSIS: ป้องกันความเสียหายก่อนโอนเงิน
บทวิเคราะห์: สิ่งสำคัญของโครงการไม่ใช่การสร้างแอปเตือนภัยอีกตัวเท่านั้น แต่เป็นแนวคิดย้ายจุดตรวจจับให้ใกล้การสนทนาที่เริ่มเกิด Social Engineering ก่อนขั้นธุรกรรมการเงิน หากระบบตรวจจับได้อย่างน่าเชื่อถือและใช้งานง่าย ก็อาจช่วยให้เหยื่อหยุดคิดก่อนส่ง OTP หรือโอนเงิน
นี่เป็นสถาปัตยกรรม Edge AI ที่มีคุณค่าสำหรับการออกแบบ Agent และระบบผู้ช่วยในอนาคต: ใช้โมเดลเล็กคัดกรองงานง่าย แล้วส่งกรณีซับซ้อนให้โมเดลที่วิเคราะห์บริบทได้ลึกกว่า แต่ต้องวัดข้อผิดพลาดของทั้งสองขั้น รวมถึงต้นทุนพลังงาน ความเป็นส่วนตัว และการรับมือกับการดัดแปลงกลโกงอยู่เสมอ
สำหรับประเทศไทย: แนวคิดอาจมีประโยชน์ต่อแชตภาษาไทยที่มีการสวมรอยเป็นธนาคาร บริษัทขนส่ง หรือหน่วยงานรัฐ ทว่านี่เป็นการประเมินโอกาส ไม่ใช่ประกาศว่าระบบปัจจุบันรองรับภาษาไทยหรือพร้อมใช้ในประเทศเรา
สิ่งที่ผู้ใช้งานควรทำตอนนี้
- หากผู้ติดต่ออ้างว่าเป็นธนาคารหรือเจ้าหน้าที่รัฐ ให้ตรวจสอบผ่านช่องทางทางการที่ค้นหาเอง ไม่กดลิงก์หรือโทรกลับจากเบอร์ที่ผู้ติดต่อส่งให้
- อย่าส่งรหัส OTP รหัสผ่าน หรืออนุญาตให้ควบคุมหน้าจอแก่ผู้ที่ไม่ได้ยืนยันตัวตน
- อย่าติดตั้ง APK ที่อ้างว่าเป็นระบบ AI ตรวจจับมิจฉาชีพตัวนี้จากเว็บไซต์ไม่รู้จัก เพราะยังไม่มีประกาศช่องทางติดตั้งทั่วไป
- การไม่มีคำเตือนจาก AI ไม่เท่ากับการรับรองว่าการสนทนาปลอดภัย

FAQ — คำถามพบบ่อย
เปิดให้ดาวน์โหลดในประเทศไทยแล้วหรือยัง?
ยังไม่พบกำหนดเปิดตัวหรือประกาศช่องทางติดตั้งสำหรับประเทศไทยจากหน่วยงานที่เกี่ยวข้อง
Gemma อ่านแชตที่เข้ารหัส End-to-End ได้อย่างไร?
แนวคิดคือประมวลผลบนอุปกรณ์ที่แอปได้รับสิทธิ์อ่านข้อความที่ถอดรหัสเพื่อแสดงให้เจ้าของเครื่องอยู่แล้ว ไม่ได้หมายถึงการเจาะการเข้ารหัสระหว่างทาง
มีการเปิดเผยความแม่นยำกี่เปอร์เซ็นต์?
ไม่พบรายละเอียดตัวชี้วัดที่พอให้ประเมินความแม่นยำได้อย่างอิสระจากประกาศนี้ จึงไม่ควรอ้างตัวเลขที่ไม่มีอยู่
ต่างจาก Google Messages อย่างไร?
Google Messages Enhanced Protection สามารถใช้ระบบประมวลผลผ่านคลาวด์แบบ Private AI Compute ตามเงื่อนไขที่ประกาศ ส่วนโครงการ GovTech–DeepMind ใช้โมเดล Gemma บนอุปกรณ์
แหล่งอ้างอิงต้นทาง
- [1] Cyber Security Agency of Singapore — Opening Address by Minister Josephine Teo, 14 October 2026
- [2] Google DeepMind — On-device AI against scams, 14 October 2026
- [3] Channel NewsAsia — GovTech and Google DeepMind developing real-time detection of scams, 14 October 2026
- [4] Google Security Blog — New Android protections, 14 October 2026
บันทึกกองบรรณาธิการ (15 ตุลาคม 2026): HYBRID MIND ตรวจสอบต้นทางและเปรียบเทียบประกาศสองระบบที่ต่างกัน บทความนี้ไม่ได้ทดสอบแอปหรือโมเดลจริง ภาพปกเป็นภาพประกอบสร้างด้วย AI ไม่ใช่ภาพหน้าจอจริงของผลิตภัณฑ์ หากพบการเปิดใช้งานหรือหลักฐานผลทดสอบอิสระในภายหลังจะอัปเดตโดยบันทึกการแก้ไข
ใส่ความเห็น