
Agent Engineering · Reliability · แบบจำลองเพื่อการเรียนรู้ · Code NOT RUN / UI UNKNOWN

ตัวอย่างหลัก · โค้ดครบชุด · ลองลำดับคำขอ · ฝึกกับ Video Lab
Quick Answer: ให้ปลายทางจำรุ่นเจ้าของล่าสุด
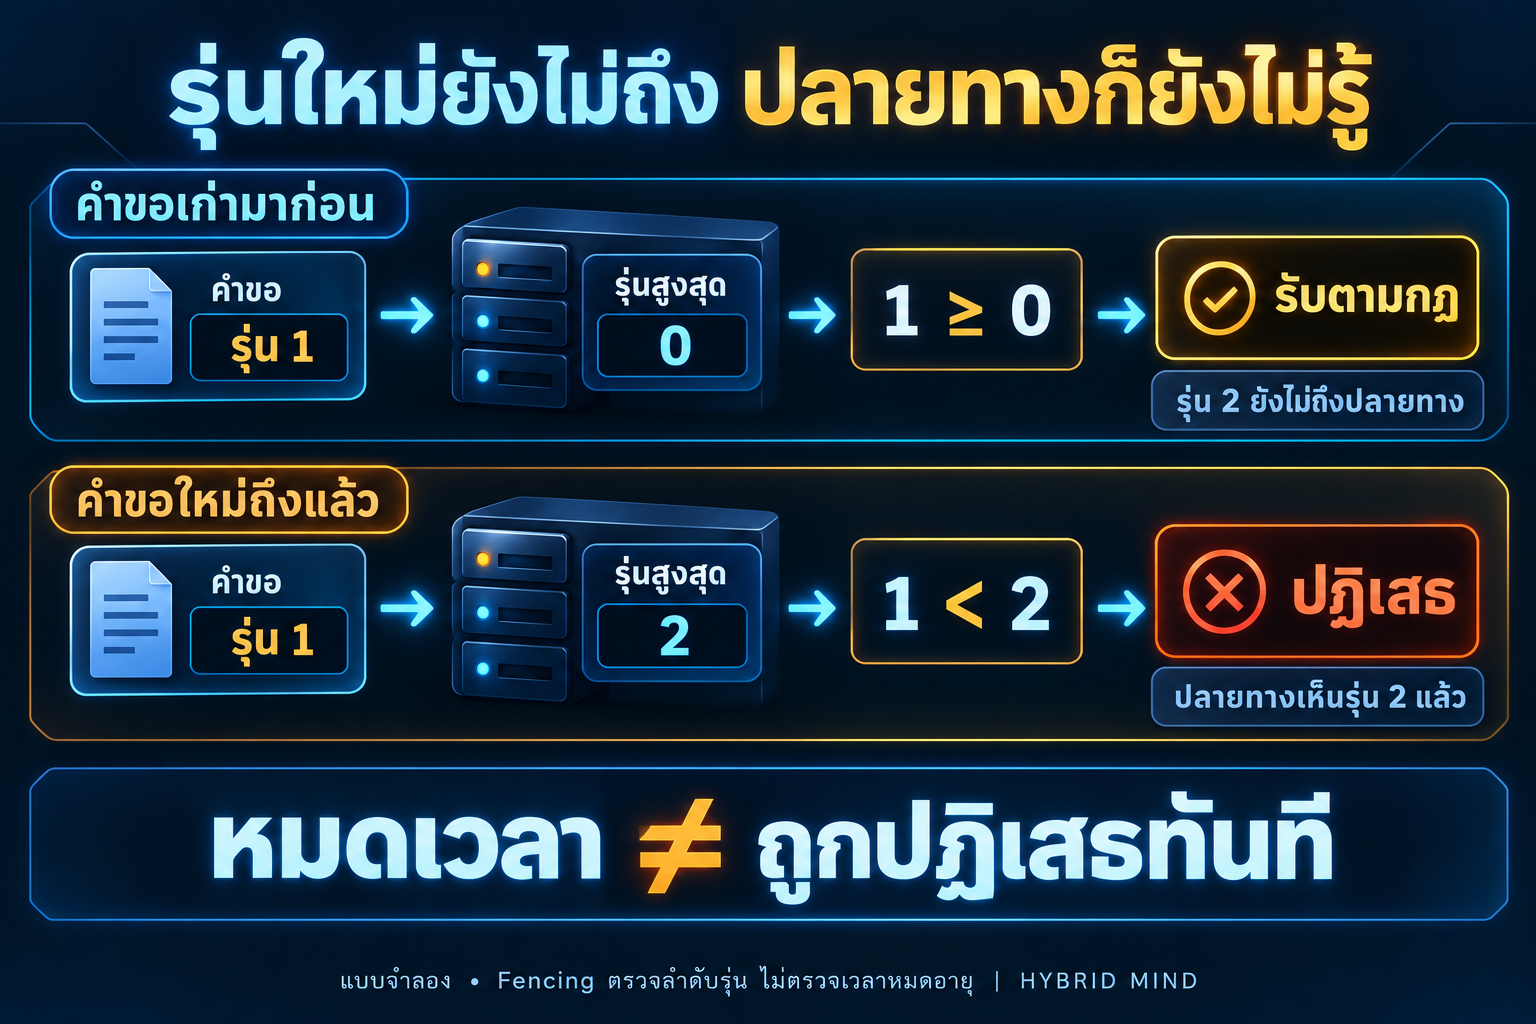
Fencing token คือเลขลำดับรุ่นที่เพิ่มขึ้นเมื่อมีการมอบสิทธิ์ทำงานครั้งใหม่ ตัวอย่างเช่น worker A ได้ token 1 แล้วหยุดค้าง ขณะที่ระบบมอบงานให้ B ด้วย token 2 ถ้าทรัพยากรปลายทางรับการเขียนจาก B และบันทึกเลขสูงสุดเป็น 2 เมื่อ A ฟื้นขึ้นมาส่ง token 1 ปลายทางต้องปฏิเสธก่อนแก้ข้อมูล เพราะ 1 ต่ำกว่าเลขสูงสุดที่เคยยอมรับ
หัวใจจึงอยู่ที่ทรัพยากรซึ่งกำลังถูกแก้ไขต้องตรวจ token และเปลี่ยนข้อมูลภายใต้ขอบเขตอะตอมเดียวกัน การหมดอายุของ lease ที่ผู้ประสานงานรับรู้เพียงฝ่ายเดียวไม่สามารถหยุดคำขอเก่าที่กำลังเดินทางหรือ worker ที่กลับมาทำงานได้ fencing ช่วยปิดช่องนั้นหลังปลายทางเห็น token ที่สูงกว่าแล้ว แต่ไม่ได้ทำให้คำขอเก่าหายไปจากโลกก่อนเหตุการณ์นั้น
บทเรียนนี้ใช้ mock Python 3.12 ในหน่วยความจำเพื่อสาธิตลำดับการเรียก ไม่เชื่อม broker, lock service หรือฐานข้อมูลจริง ตัวอย่างอธิบายแนวคิดและเงื่อนไขที่ระบบจริงต้องมี ไม่ใช่หลักฐานว่าแอปกระจายตัวผ่านการทดสอบหรือพร้อมใช้งานจริง
เมื่อจบบทนี้ คุณจะทำอะไรได้
คุณจะวาดลำดับเหตุการณ์ของ worker สองรุ่น ระบุว่าใครออก token ใครตรวจ token และจุดใดเป็นผู้ตัดสินการเขียนได้ คุณจะอธิบายผลต่างระหว่างการตรวจ lease ก่อนเขียนกับการตรวจ high-water mark ที่ทรัพยากรป้องกันเอง และออกแบบกรณีทดสอบที่พิสูจน์ทั้งการปฏิเสธ token เก่าและขอบเขตที่ fencing ยังช่วยไม่ได้
เมื่อเปลี่ยนจากคุยกับ LLM มาให้ agent ลงมือเขียนข้อมูล กฎนี้ต้องบังคับที่ทรัพยากรจริง คำสั่งใน prompt ว่าให้ worker เก่าหยุดไม่ใช่ตัวแทนของ gate ฝั่งข้อมูล
ปัญหา: lease หมดอายุ แต่ worker ยังส่งคำขอได้
สมมติว่าตัวประสานงานให้ A ทำงานกับระเบียนหนึ่งและกำหนด lease หรือสิทธิ์ชั่วคราวไว้ เมื่อ A ค้างเพราะเครื่องหยุดพัก เครือข่ายขาด หรือโปรเซสถูกพัก ตัวประสานงานอาจมองว่าเวลาผ่านไปมากพอแล้ว จึงปล่อยงานให้ B ต่อไป การหมด lease เปลี่ยนความเชื่อของตัวประสานงาน แต่ไม่ได้ลบข้อความที่อยู่ในเครือข่าย ไม่ได้ย้อนโปรเซส A และไม่ได้ทำให้ฐานข้อมูลปลายทางรู้ว่า A ถูกถอนสิทธิ์แล้ว
ถ้า A กลับมาส่งคำสั่งเขียนหลัง B ทำงานเสร็จ การตรวจว่า “lease ยังดูไม่หมด” ที่ A หรือที่ตัวประสานงานก่อนส่งคำขอมี race condition ได้ ระหว่างการตรวจและการเขียน สถานะอาจเปลี่ยนไปแล้ว การตัดสินต้องเกิดตรงจุดที่ข้อมูลถูกแก้ และต้องอาศัยข้อมูลรุ่นล่าสุดที่จุดนั้นเห็น


กลไก: token ต้องเพิ่ม และปลายทางต้องจำค่าสูงสุด
ผู้ประสานงานออกเลข token ที่เพิ่มขึ้นสำหรับ resource เดียวกัน: A ได้ 1, B ได้ 2, งานถัดไปอาจได้ 3 ระบบปลายทางเก็บ highest_seen ซึ่งหมายถึง token สูงสุดที่เคยยอมรับไว้ เมื่อคำขอมาถึง ปลายทางเปรียบเทียบ token ใหม่กับค่านี้ หาก token ต่ำกว่าให้ปฏิเสธโดยไม่เปลี่ยนทั้งข้อมูลและ highest_seen หากเท่ากับหรือสูงกว่า จึงอัปเดตข้อมูลพร้อมตั้ง highest_seen เป็นค่านั้นในธุรกรรมหรือ critical section เดียวกัน
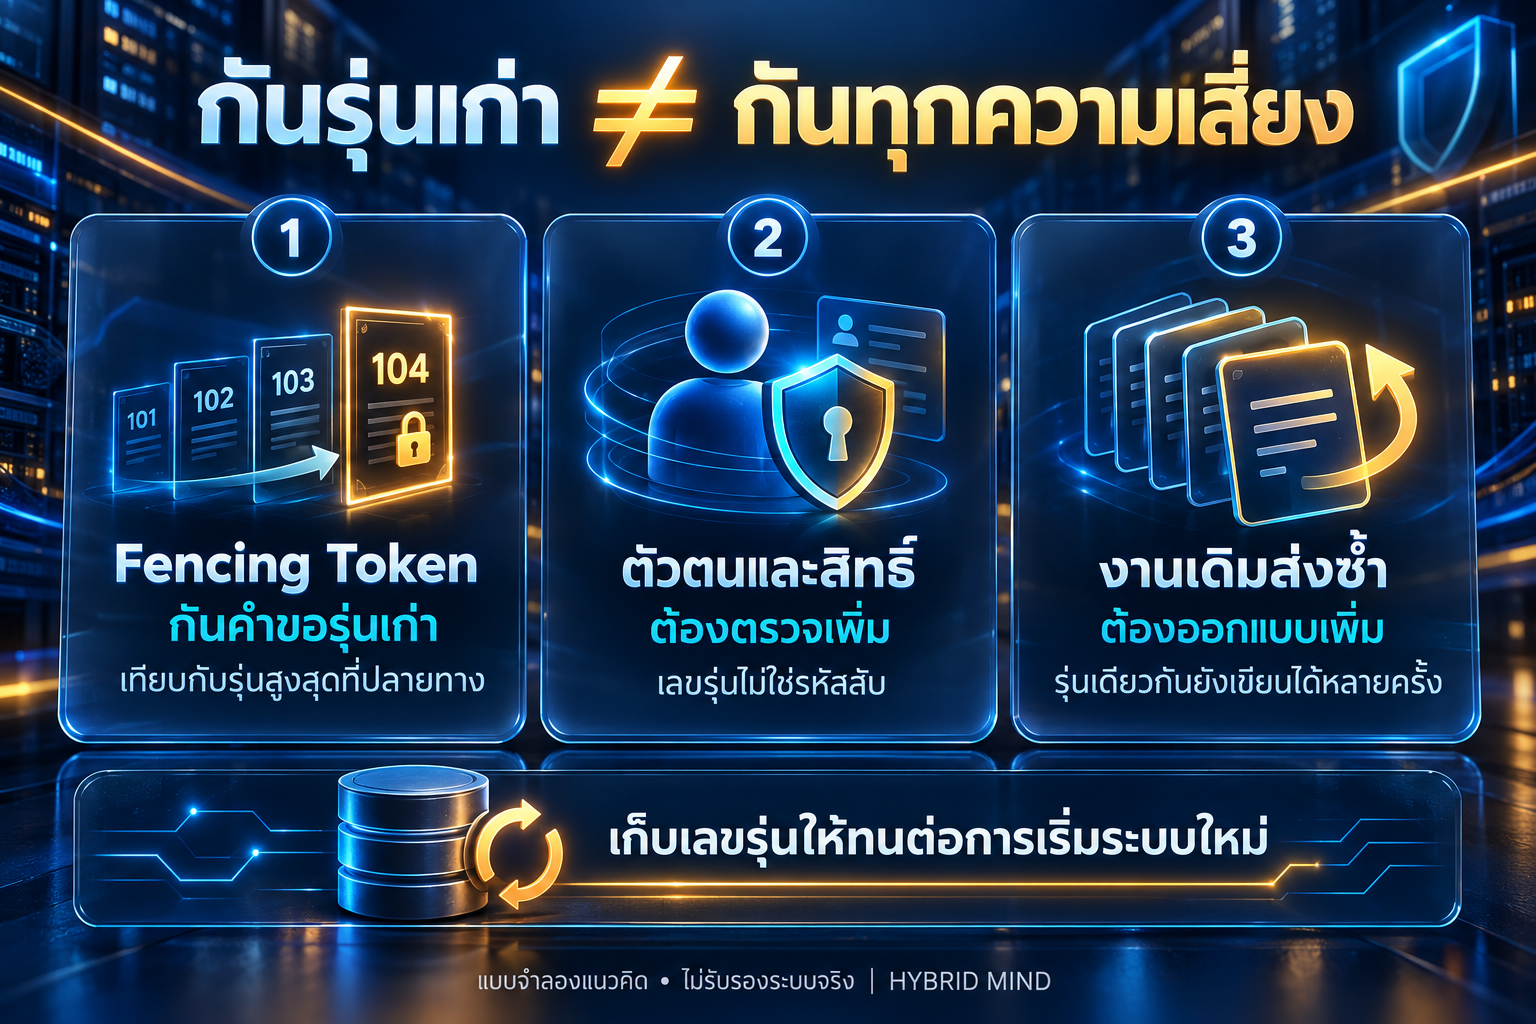
ทำไมจึงยอมรับ token ที่เท่ากัน? กลไก fencing ปฏิเสธรุ่นที่เก่ากว่ารุ่นล่าสุดที่เห็น ไม่ได้สร้างหมายเลขคำขอที่ไม่ซ้ำทุกครั้ง ดังนั้นสองการเขียนจากเจ้าของ token 2 เดียวกันอาจผ่านทั้งคู่ และการเขียนครั้งหลังอาจแทนค่าครั้งแรกได้ token จึงไม่ใช่ idempotency key หากต้องป้องกันการประมวลผลคำขอซ้ำ ต้องมี request ID หรือกลไก deduplication แยกต่างหาก
token ต้องผูกกับขอบเขตทรัพยากรอย่างชัดเจน ในตัวอย่าง grant สำหรับ resource หนึ่งจะใช้เขียน resource เดียวกันเท่านั้น การนำ token ของระเบียน A ไปใช้กับ B ทำให้ลำดับรุ่นสองชุดปะปนกัน หากระบบมีหลาย resource ต้องเลือกว่าจะมี counter แยกต่อ resource หรือมี namespace ที่รับประกันการเรียงลำดับตามขอบเขตที่ต้องการ
ตัวอย่างหลัก: B เขียนก่อน แล้ว A รุ่นเก่ามาถึง
เริ่มจาก resource มีค่า “เริ่มต้น” และ highest_seen เท่ากับ 0 ตัวประสานงานให้ token 1 กับ A; A ทำงานแล้วหยุดค้างตามลำดับการเรียกที่เราจำลอง ต่อมาตัวประสานงานมอบ token 2 ให้ B B ส่งค่า “ผลจาก B” ปลายทางตรวจ 2 มากกว่า 0 จึงเขียนค่าใหม่และบันทึก highest_seen = 2
ตอนนี้ A ฟื้นและส่งค่า “ผลเก่าจาก A” พร้อม token 1 ปลายทางเห็นว่า 1 ต่ำกว่า 2 จึงคืนผลปฏิเสธและคงค่าปัจจุบันเป็น “ผลจาก B” โดย highest_seen ยังเป็น 2 นี่คือคุณสมบัติที่เราต้องการ: เมื่อ resource สังเกตการเขียนจากรุ่นใหม่แล้ว คำขอจากรุ่นก่อนจะไม่สามารถย้อนข้อมูลกลับได้
สังเกตตำแหน่งของคำว่า “หลังจากเห็น” หาก A ส่งถึง resource ก่อนคำขอของ B แม้ในเรื่องเล่าว่า lease ของ A หมดแล้ว resource ที่ยังมี highest_seen = 0 ก็อาจยอมรับ token 1 ได้ เพราะข้อมูลที่ปลายทางใช้ตัดสินยังไม่แสดงว่ามีรุ่น 2 เกิดขึ้นแล้ว ตัวอย่างนี้ไม่มีนาฬิกาหรือการจำลอง lease expiry และไม่ควรตีความว่าการมี token จะยกเลิกคำขอทันทีที่เวลา lease สิ้นสุด

กรณีขอบที่ห้ามสรุปเกินจริง
token เท่ากัน: เมื่อ B เขียนด้วย token 2 แล้วเขียนอีกครั้งด้วย token 2 ระบบยังยอมรับได้ตามกฎ token ≥ highest_seen การเขียนครั้งที่สองอาจเปลี่ยนข้อความได้ จึงอย่ารายงานว่าป้องกัน duplicate หรือรับประกัน exactly-once
ปลอมเลขสูง: token เป็นตัวบอกลำดับ ไม่ใช่ credential หรือหลักฐานตัวตน หากผู้เรียกที่ไม่น่าเชื่อถือสามารถส่งเลข 999 ได้ gate แบบตัวเลขเปล่าอาจยอมรับเลขนั้นและปฏิเสธผู้ถือ token ที่ถูกต้องในอนาคต ระบบจริงต้องยืนยันตัวตนและกำกับช่องทางออก token ให้เชื่อถือได้ก่อนให้ทรัพยากรเชื่อคำขอ การตรวจ token ในตัวอย่างไม่ได้ implement authentication
รีเซ็ตสถานะ: ถ้าตัวนับกลับไปเริ่มที่ 0 แต่ resource ยังจำ highest_seen = 20 การออก token 1–19 ใหม่จะถูกปฏิเสธ แต่ token 20 ที่เท่าค่าสูงสุดยังอาจผ่านทั้งที่นำรุ่นเดิมกลับมาใช้ จึงห้ามรีเซ็ตตัวนับแล้วถือว่าปลอดภัย ทางกลับกัน ถ้า resource ลืม high-water mark หลังเริ่มใหม่ มันอาจรับ token เก่าที่ยังหลงเหลืออยู่ ความคงทนของ counter ฝั่งผู้ให้ token และ high-water mark ฝั่งทรัพยากรจึงเป็นข้อกำหนดการออกแบบของระบบจริง การตั้งค่า persistence ของ lock service อย่างเดียวไม่ทำให้สถานะ downstream คงทนโดยอัตโนมัติ
การเขียนข้าม resource: token ที่เพิ่มขึ้นใน namespace ของ resource หนึ่งไม่มีความหมายเป็นลำดับในอีก resource ตัวอย่างจึงตรวจ resource_id ตรงกันและปฏิเสธ grant ผิดขอบเขต อย่านำ counter หนึ่งชุดไปใช้ข้ามหลายปลายทางโดยไม่มีนิยามลำดับและการจัดเก็บที่ชัด

แยก fencing ออกจากกลไกใกล้เคียง
Revision ของเอกสารใน pipeline RAG เป็นเลขรุ่นของเนื้อหาหรือแหล่งข้อมูล ส่วน receipt ก่อน ACK มุ่งจำว่าข้อความใดถูกประมวลผลแล้วเพื่อรับมือการส่งซ้ำ ทั้งสองแนวคิดแก้ปัญหาคนละแบบ ตัวอย่างบทเรียนเก่าบนเว็บไซต์กล่าวถึง revision/tombstone และ receipt/ACK ตามลำดับ อ่านได้ที่ บทเรียน Revision และ Tombstone และ บทเรียน Receipt ก่อน ACK
Emergency brake เป็นการควบคุมเพื่อหยุดหรือจำกัดการทำงานในภาพกว้าง ส่วน fencing เป็นการป้องกันการเขียนของเจ้าของรุ่นเก่าที่ทรัพยากรซึ่งรองรับกฎนี้ การกล่าวว่ามี fencing จึงไม่เท่ากับมี kill switch ที่หยุด agent ทุกตัวได้ทันที และไม่ได้ทำให้การย้อนผลที่เขียนไปแล้วเกิดขึ้นเอง เรื่อง Emergency Brake สำหรับ Agent อธิบายมุมควบคุมอีกระดับหนึ่ง
แนวคิดนี้ยังสัมพันธ์กับการจัดการสถานะร่วมกัน แต่ไม่ใช่ระบบ blackboard ทั้งชุด ดู Blackboard และ shared state แบบมีเวอร์ชัน เพื่อแยกการจัดการข้อมูลร่วมจากการบังคับลำดับเจ้าของที่ resource
อ่าน mock ให้เห็นจุดตัดสินใจ
โค้ดที่แนบกับบทเรียนใช้ Python 3.12 และ Standard Library เท่านั้น มี FrozenGrant แบบ immutable ซึ่งเก็บ resource_id กับ token, Coordinator ที่เพิ่ม counter ต่อ resource ภายใต้ threading.Lock และ Resource ที่ตรวจคำขอก่อนแก้ state ทุกการตัดสินใจเกิดในโปรเซสเดียวเพื่อให้เห็นลำดับอย่างตรงไปตรงมา ค่า lock ใน threading ช่วยจัดการการเข้าถึงร่วมภายในโปรเซสตามเอกสาร Python แต่ไม่ได้สร้าง consensus ระหว่างหลายเครื่องหรือหลายโปรเซส
เมธอด write ตรวจรูปแบบอินพุตก่อน เช่น token เป็นจำนวนเต็มบวกและไม่รับ boolean ซึ่งใน Python เป็นชนิดย่อยของ int, ค่าเป็นข้อความที่จำกัดขนาด และ grant ต้องตรง resource จากนั้นเข้า lock ของ resource เปรียบเทียบ token กับ high-water mark หากต่ำกว่าให้คืนผล rejected พร้อม snapshot ที่ไม่เปลี่ยน หากผ่านจึงปรับ value และ highest_seen พร้อมคืนผลแบบ immutable เพื่อให้ผู้เรียกเห็นสถานะหลังการตัดสิน
โค้ดครบชุดและวิธีอ่านผลที่คาดหวัง
บันทึกไฟล์ Python ทั้งสามไว้ในโฟลเดอร์เดียวกัน ใช้ Python 3.12+ และ Standard Library ไม่มี dependency ให้ติดตั้ง ไม่มี environment variable หรือ API key ค่าใช้จ่ายไม่มี paid API; หากผู้เรียนรันภายหลังมีเพียงทรัพยากรเครื่องตนเอง ตัวอย่างไม่ขอสิทธิ์เครือข่ายหรือบริการจริง
คำสั่งสำหรับผู้เรียนภายหลัง: python demo.py และ python -m unittest -v test_fencing_mock.py ทั้งสองคำสั่งยังไม่ได้รันในงานนี้
fencing_mock.py · NOT RUN
"""Single-process teaching mock; no lease, authentication or durable state."""
from dataclasses import dataclass
from threading import Lock


@dataclass(frozen=True)
class FrozenGrant:
    resource_id: str
    token: int


@dataclass(frozen=True)
class WriteResult:
    accepted: bool
    reason: str
    token: int
    highest_token: int
    value: str


@dataclass(frozen=True)
class ResourceSnapshot:
    resource_id: str
    highest_token: int
    value: str


class Coordinator:
    """Issues generations only; does not acquire or expire a lease."""

    def __init__(self) -> None:
        self._lock = Lock()
        self._generations: dict[str, int] = {}

    def grant(self, resource_id: str) -> FrozenGrant:
        if not isinstance(resource_id, str) or not resource_id:
            raise ValueError("resource_id must be a non-empty string")
        with self._lock:
            token = self._generations.get(resource_id, 0) + 1
            self._generations[resource_id] = token
            return FrozenGrant(resource_id, token)


class Resource:
    """Comparison and mutation share ONE in-process critical section."""

    def __init__(self, resource_id: str, initial_value: str = "") -> None:
        if not isinstance(resource_id, str) or not resource_id:
            raise ValueError("resource_id must be a non-empty string")
        self._resource_id = resource_id
        self._lock = Lock()
        self._highest_token = 0
        self._value = self._validate_value(initial_value)

    @property
    def resource_id(self) -> str:
        return self._resource_id

    @staticmethod
    def _validate_value(value: object) -> str:
        if not isinstance(value, str):
            raise ValueError("value must be a string")
        if len(value.encode("utf-8")) > 200:
            raise ValueError("value must be at most 200 UTF-8 bytes")
        return value

    def write(self, grant: FrozenGrant, value: str) -> WriteResult:
        if not isinstance(grant, FrozenGrant):
            raise ValueError("grant must be a FrozenGrant")
        if grant.resource_id != self.resource_id:
            raise ValueError("grant belongs to a different resource")
        token = grant.token
        if isinstance(token, bool) or not isinstance(token, int) or token <= 0:
            raise ValueError("token must be a positive integer (not bool)")
        checked_value = self._validate_value(value)
        with self._lock:
            if token < self._highest_token:
                return WriteResult(
                    False, "stale-token", token, self._highest_token, self._value
                )
            self._highest_token = token
            self._value = checked_value
            return WriteResult(
                True, "accepted", token, self._highest_token, self._value
            )

    def snapshot(self) -> ResourceSnapshot:
        with self._lock:
            return ResourceSnapshot(
                self.resource_id, self._highest_token, self._value
            )
demo.py · NOT RUN
"""Fixed call-order demonstration; NOT RUN."""
from fencing_mock import Coordinator, Resource


def main() -> None:
    coordinator = Coordinator()
    resource = Resource("document-7", "draft")
    grant_a1 = coordinator.grant("document-7")
    grant_b2 = coordinator.grant("document-7")
    print("A receives:", grant_a1)
    print("B receives:", grant_b2)
    print("B writes:", resource.write(grant_b2, "B update"))
    before_a = resource.snapshot()
    print("A resumes after story-expiry:", resource.write(grant_a1, "A overwrite"))
    print("state after A:", resource.snapshot())
    assert resource.snapshot() == before_a

    # No lease clock: the fresh resource has not observed token 2.
    fresh = Resource("document-7")
    print("A before 2 is observed:", fresh.write(grant_a1, "A arrived first"))
    print("B token 2 again:", resource.write(grant_b2, "B second write"))
    try:
        resource.write(coordinator.grant("document-8"), "wrong namespace")
    except ValueError as error:
        print("wrong resource rejected:", error)


if __name__ == "__main__":
    main()
test_fencing_mock.py · NOT RUN
"""Authored tests; NOT RUN."""
import unittest
from fencing_mock import Coordinator, FrozenGrant, Resource


class FencingMockTests(unittest.TestCase):
    def test_lower_token_rejected_without_side_effect(self) -> None:
        resource = Resource("r", "initial")
        resource.write(FrozenGrant("r", 2), "newer")
        before = resource.snapshot()
        result = resource.write(FrozenGrant("r", 1), "stale")
        self.assertFalse(result.accepted)
        self.assertEqual(result.reason, "stale-token")
        self.assertEqual(resource.snapshot(), before)

    def test_equal_token_can_rewrite_value(self) -> None:
        resource = Resource("r")
        resource.write(FrozenGrant("r", 2), "first")
        self.assertTrue(resource.write(FrozenGrant("r", 2), "second").accepted)
        self.assertEqual(resource.snapshot().value, "second")

    def test_old_token_before_higher_seen_is_accepted(self) -> None:
        resource = Resource("r")
        self.assertTrue(resource.write(FrozenGrant("r", 1), "first").accepted)
        self.assertEqual(resource.snapshot().highest_token, 1)

    def test_per_resource_generation(self) -> None:
        coordinator = Coordinator()
        self.assertEqual(coordinator.grant("r").token, 1)
        self.assertEqual(coordinator.grant("r").token, 2)
        self.assertEqual(coordinator.grant("other").token, 1)

    def test_boolean_token_rejected(self) -> None:
        with self.assertRaises(ValueError):
            Resource("r").write(FrozenGrant("r", True), "x")

    def test_nonpositive_and_noninteger_tokens_rejected(self) -> None:
        for token in (0, -1, 1.5, "2"):
            with self.subTest(token=token), self.assertRaises(ValueError):
                Resource("r").write(FrozenGrant("r", token), "x")

    def test_wrong_namespace_rejected(self) -> None:
        resource = Resource("r1")
        with self.assertRaises(AttributeError):
            resource.resource_id = "r2"
        with self.assertRaises(ValueError):
            resource.write(FrozenGrant("r2", 1), "x")

    def test_value_type_and_utf8_limit(self) -> None:
        resource = Resource("r")
        with self.assertRaises(ValueError):
            resource.write(FrozenGrant("r", 1), 12)
        with self.assertRaises(ValueError):
            resource.write(FrozenGrant("r", 1), "ก" * 67)

    def test_snapshot_is_immutable(self) -> None:
        snapshot = Resource("r", "saved").snapshot()
        with self.assertRaises(AttributeError):
            snapshot.value = "changed"

    def test_issuer_restart_loses_counter(self) -> None:
        issuer, resource = Coordinator(), Resource("r")
        resource.write(issuer.grant("r"), "old")
        resource.write(issuer.grant("r"), "newer")
        restarted_grant = Coordinator().grant("r")
        self.assertEqual(restarted_grant.token, 1)
        self.assertFalse(resource.write(restarted_grant, "restart").accepted)
        self.assertEqual(resource.snapshot().value, "newer")

    def test_resource_restart_loses_high_water(self) -> None:
        issuer = Coordinator()
        old_grant = issuer.grant("r")
        issuer.grant("r")
        resource = Resource("r")
        self.assertTrue(resource.write(old_grant, "old").accepted)
        self.assertEqual(resource.snapshot().highest_token, 1)


if __name__ == "__main__":
    unittest.main()
Input เป็นลำดับคงที่ใน demo.py ผลที่คาดหวัง: B2 accepted; A1 stale-token และ snapshot คงเดิม; resource ใหม่รับ A1; B2 เขียนค่าใหม่ซ้ำได้; grant ข้าม resource ถูกปฏิเสธ นี่เป็นการคาดหมาย ไม่ใช่ log ที่รันแล้ว
มี unittest ที่เขียนไว้ 11 กรณี ครอบคลุม token ต่ำกว่า/เท่ากัน/มาถึงก่อนรุ่นใหม่ อินพุต namespace snapshot และการสูญเสียสถานะเมื่อเริ่ม object ใหม่ Demo และ tests: NOT RUN ไม่มีการ import/compile หรือทดสอบระบบจริง ผล UI ของ Lab: UNKNOWN เจ้าของตรวจหน้าเว็บจริงเอง
แยก Mock, Sandbox และ Live
| ขอบเขต | งาน | สถานะจริง |
|---|---|---|
| Mock | Python ในหน่วยความจำและ Lab ในบทความ | เขียนซอร์สแล้ว; NOT RUN |
| Sandbox | เชื่อม storage หรือผู้แจก token ในระบบทดสอบ | ไม่ได้สร้างหรือรัน |
| Live | บริการจริง ข้อมูลจริง หรือ distributed lock | ไม่ได้เชื่อมหรือ deploy |
Lab เฉพาะเรื่อง: เปลี่ยนลำดับแล้วตรวจรุ่นที่ปลายทาง
แล็บ 3D: โทเคนเก่ามาถึงหลังผู้ถือรายใหม่
ทรัพยากรจำเลขรุ่นสูงสุดที่เคยรับไว้ เลือกลำดับเพื่อดูว่าเขียนใดผ่านประตูตรวจ
ค่าปัจจุบัน ว่าง
เลือกเหตุการณ์เพื่อเริ่ม
- เริ่มเลขสูงสุด 0
- เลือกเหตุการณ์และสังเกตผล
ขอบเขต: จำลองตรรกะ token เท่านั้น ไม่มี lease clock, lock, auth หรือ network ผู้แจก token ต้องเชื่อถือได้ การตรวจพร้อมเขียนต้องเป็นอะตอมในระบบจริง ลูกศรไม่ใช่ความเร็ว
แล็บลำดับเขียน: token 1 และ token 2
ส่งงานตามลำดับ A ใช้ token 1, B ใช้ token 2 ดูค่าปัจจุบัน เลขสูงสุด และบันทึกเหตุการณ์
เริ่มด้วย A หรือ B
ลอง: A แล้ว B แล้ว A: ครั้งท้ายถูกปฏิเสธ; A ซ้ำก่อน B ผ่านได้ กด B ซ้ำเพื่อดูว่า token 2 เดิมเขียนค่าคนละรอบได้; checkbox หมดอายุเป็นป้ายเรื่องเล่าเท่านั้น: การหมดอายุไม่เปลี่ยนเลขสูงสุด.
สมมติฐาน: ผู้แจกเลขเชื่อถือได้ เลขเพิ่มตามลำดับ ไม่ได้จำลอง auth/สิทธิ์ การตรวจและเขียนต้องอะตอมในระบบจริง
ฝึกกับ Video Lab: ใครมีสิทธิ์เขียนผลตัดต่อรุ่นล่าสุด
ใช้ Video Lab สำรวจวงจรงานตัดต่อ แล้วจินตนาการว่า worker A ที่เรนเดอร์ช้ากลับมาเขียน manifest หลัง B รุ่นใหม่ ให้เติมกฎ fencing ลงใน brief ของคุณ: token เป็นรุ่นเจ้าของงาน ไม่ใช่เลขเฟรมหรือ revision วิดีโอ ปลั๊กอินนี้จำลอง workflow วิดีโอ ไม่ได้บังคับ fencing token หรือสร้าง distributed lock ให้จริง
เป้าหมาย: จำลองการบันทึก manifest งานวิดีโอหนึ่งงานโดยกันเจ้าของรุ่นเก่าหลังเห็นรุ่นใหม่
เครื่องมือและข้อมูล: เลือกขั้นตอน/รูปแบบวิดีโอใน Video Lab; สมมติ A1, B2 และทรัพยากร manifest เดียว
สิทธิ์: ข้อความและแบบจำลองเท่านั้น ไม่อัปโหลดวิดีโอหรือเรียก render/API จริง
สิ่งส่งมอบ: brief พร้อมตารางคำขอ token ค่า manifest และ high-water ก่อน/หลัง
เกณฑ์ยอมรับ: B2 มาก่อนทำให้ A1 ถูกปฏิเสธโดยค่าเดิมคงอยู่; A1 มาก่อนอาจผ่าน; B2 ซ้ำยังเปลี่ยนค่าได้
จุดหยุด: จบที่ตารางและเหตุผล ไม่เชื่อม pipeline จริงหรืออ้างผลผลิตที่วัดแล้วจากคลิปดิบ
สู่จักรวาลคอนเทนต์
ChatGPT ตัดต่อวิดีโอแทนคนได้จริงแค่ไหน? สำรวจระบบ AI Video Editing Agent ผ่านฉากสามมิติที่โต้ตอบได้ พร้อมแยกข้อเท็จจริง สร้างพรอมป์ต์ และจำลองต้นทุนก่อนลงมือทำจริง
ออกแบบระบบตัดต่อในมุมมอง 3D
ลากบนฉากเพื่อหมุนมุมมอง แตะโหนดเพื่อดูหน้าที่ของ AI ในแต่ละขั้นตอน
จัดระเบียบไฟล์ ตรวจคุณภาพภาพและเสียง และกำหนดสิทธิ์เข้าถึงให้ AI Agent
แยกความสามารถจริงจากคำโฆษณา
กดแต่ละประเด็นเพื่ออ่านรายละเอียดและแหล่งข้อมูล
ChatGPT Work เข้าถึงไฟล์ในเครื่องได้ตรวจสอบแล้ว / มีเงื่อนไข+
Astra ใช้โปรแกรมคอมพิวเตอร์ทำงานได้ตรวจสอบแล้ว / ไม่ใช่โปรแกรมตัดต่อในตัว+
ตัดเสร็จใน 5–10 นาทีทุกกรณียังพิสูจน์เป็นเกณฑ์ทั่วไปไม่ได้+
ถูกกว่าจ้างคน 10 เท่าต้องกำหนดต้นทุนให้เทียบกันได้+
หนึ่งไอเดีย สามรูปแบบคอนเทนต์
ปรับรูปแบบวิดีโอ แล้วดูกรอบภาพตัวอย่างและ Prompt เปลี่ยนตามแบบเรียลไทม์
ช่วยตัดต่อ?
พร้อมนำไปใช้กับ AI Agent
ตัวสร้าง Prompt นี้ไม่อัปโหลดคลิป ไม่เรียก API เสียเงิน และไม่ตัดต่อวิดีโอจริง ต้องใช้กับเครื่องมือที่ผู้ใช้อนุญาตภายหลัง
จำลองเวลาและต้นทุนของคุณเอง
เลื่อนตัวเลขเพื่อเปรียบเทียบสถานการณ์สมมติ ไม่ใช่ผล benchmark ที่ยืนยันแล้ว
ตัวเลขเป็นตัวอย่างเพื่อช่วยตัดสินใจ ไม่ใช่ผลประหยัดที่รับประกัน
AI ที่ตัดคลิปเป็น ไม่ได้ทำงานลำพัง
สิ่งที่น่าสนใจของ GPT-6 Astra และ GPT-6.1 Sol ไม่ได้อยู่ที่ว่าตัวโมเดลมีปุ่ม Render MP4 ซ่อนอยู่ แต่คือความสามารถในการจัดการงานหลายขั้นตอนร่วมกับเครื่องมืออื่น: อ่านไฟล์ วางลำดับเรื่อง ใช้แอป ตรวจผลลัพธ์ และแก้งานตามข้อเสนอแนะของมนุษย์
สำหรับคนทำคอนเทนต์ ความต่างสำคัญคือการเปลี่ยนจาก “ส่งคลิปให้ AI แล้วหวังว่าจะได้ผลงาน” ไปเป็น Workflow ที่ตรวจรับได้ทุกขั้น ตั้งแต่การเลือกช่วงเด็ด การสร้างซับ การตรวจคำผิด จนถึงการเรนเดอร์ไฟล์ตามสัดส่วนของแต่ละแพลตฟอร์ม
ข้อควรระวังคือระบบ Work ที่รันบนเว็บหรือมือถือไม่ได้หมายความว่า AI เข้าถึงคลิปบนคอมพิวเตอร์บ้านได้ทันที ต้องทำงานในสภาพแวดล้อมที่เปิดให้เข้าถึงไฟล์จริง มีเครื่องมือตัดต่อ และมีสิทธิ์ใช้งานอย่างชัดเจน
รวบรวมไฟล์ในโฟลเดอร์ที่เข้าถึงได้ ระบุสิทธิ์และข้อจำกัด
ให้ Agent เสนอ Hook, ช่วงตัด และโครงเรื่องก่อนตัดต่อ
ตรวจชื่อเฉพาะ ตัวเลข ภาษาไทย และความถูกต้องของคำกล่าวอ้าง
ตรวจความละเอียด เสียง ระยะเวลา safe zone และคำบรรยาย
ตรวจ Prompt ที่ Lab สร้างร่วมกับ brief หกส่วนข้างบน และเติมสิทธิ์ เกณฑ์ยอมรับ จุดหยุดด้วยตนเอง ค่าต้นทุนและเวลาใน Lab เป็นสมมติฐานที่ปรับได้ ไม่ใช่ benchmark ส่วน fallback ที่อ่านได้คือ A1 → B2 → A1 ให้ผลรับ → รับ → ปฏิเสธเมื่อทรัพยากรเริ่มที่ 0 การตรวจ server render ไม่ยืนยันการกดปุ่มบนหน้าเว็บจริง
Task Brief ที่คัดลอกไปใช้ได้
เป้าหมาย: สร้าง mock ของ resource หนึ่งตัวที่รับคำสั่งเขียนจาก worker หลายรุ่น และปฏิเสธ token ต่ำกว่า generation สูงสุดที่ resource เคยยอมรับ โดยไม่เปลี่ยนข้อมูลเมื่อปฏิเสธ
เครื่องมือ: Python 3.12 ขึ้นไป, Standard Library เท่านั้น, threading.Lock สำหรับประสานการเรียกภายในโปรเซส, unittest สำหรับกรณีทดสอบที่ผู้เรียนจะรันเอง ไม่มี package เพิ่ม ไม่มี environment variable ไม่มี API key
สิทธิ์: ทำงานในหน่วยความจำของโปรแกรมตัวอย่างเท่านั้น ห้ามใช้ network, process, signal, broker, filesystem runtime write, deployment หรือข้อมูล production ตัวอย่างต้องไม่ส่งคำสั่งไปยัง agent หรือ resource จริง
สิ่งส่งมอบ: Grant ที่ immutable, Coordinator ที่ออก token เพิ่มขึ้นต่อ resource, Resource ที่ตรวจขอบเขตและตรวจ token ก่อนอัปเดต พร้อมผลตอบกลับที่แยก accepted/rejected และ snapshot ของ state อธิบาย invariant ว่าการ reject ต้องคง value กับ highest_seen เดิม และระบุชัดว่า counter/high-water mark ในตัวอย่างหายเมื่อสร้าง object ใหม่
เกณฑ์ยอมรับ: (1) A ได้ token 1 และ B ได้ token 2 (2) B เขียนก่อนทำให้ high-water mark เป็น 2 (3) A token 1 ถูกปฏิเสธโดย state ไม่เปลี่ยน (4) token 2 ซ้ำยังเขียนได้เพื่อแสดงว่าไม่ใช่ deduplication (5) token 1 ก่อนปลายทางเห็น token 2 ยังอาจผ่าน (6) grant ข้าม resource และอินพุตไม่ถูกชนิดถูกปฏิเสธ (7) เอกสารระบุว่าเป็น single-process mock ไม่ใช่ distributed guarantee
เงื่อนไขหยุด: จบเมื่อกรณีข้างต้นถูกเขียนเป็น assertions ที่ตรวจ state ก่อนและหลังอย่างชัดเจน อธิบายข้อจำกัดเรื่องการปลอม token และการ persistence แล้ว หากต้องเลือกฐานข้อมูลหรือ lock provider ให้หยุดและขอข้อกำหนดระบบจริงเพิ่มเติม ห้ามขยายไปติดตั้ง ทดลองกับบริการจริง หรือ deploy
ความปลอดภัย ต้นทุน และขอบเขตการใช้งาน
การออก token ต้องมีแหล่งที่เชื่อถือได้ และ resource ต้องแน่ใจว่าคำขอที่มี token นั้นมาจาก actor ที่มีสิทธิ์ การคาดเดาว่าเลขสูงแปลว่าปลอดภัยเป็นความเข้าใจผิด token ไม่ใช่รหัสผ่าน ลายเซ็น หรือการตรวจ authorization โดยตัวมันเอง ควรแยก identity, permission, issuance และ monotonic ordering เป็นเงื่อนไขคนละข้อ พร้อมบันทึกผู้เรียกและเหตุผลการปฏิเสธในระบบจริงโดยไม่เปิดเผย secret
Hazelcast 5.7 อธิบายแนวทาง fenced lock ที่ออก token เพิ่มให้ผู้ถือสิทธิ์และส่ง token ไปให้ external resource ตรวจ ส่วนหน้า CP subsystem ระบุว่าการคงสถานะบางส่วนต้องตั้งค่าอย่างชัดเจน รายละเอียดดังกล่าวเป็นเอกสารพฤติกรรมของผลิตภัณฑ์ ไม่ใช่คำแนะนำให้ติดตั้งหรือข้อยืนยันว่า default ทุกแบบให้ guarantee เดียวกัน การต้องเก็บทั้ง issuer counter และ resource high-water mark ให้รอดจากการเริ่มใหม่เป็นข้อกำหนดทางวิศวกรรมที่อนุมานจากกลไกนี้ ไม่ใช่สิ่งที่การเปิด persistence ฝั่ง lock แก้ให้ปลายทางโดยอัตโนมัติ
แบบฝึกหัด: สลับลำดับ token 3 และ 4
เพิ่ม worker C และ D ให้ตัวประสานงานออก token 3 และ 4 ตามลำดับ จากนั้นเขียนตาราง interleaving อย่างน้อยสองแบบ: แบบแรก D เขียนสำเร็จก่อน C มาถึง; แบบที่สอง C เขียนก่อน D ส่งคำขอ ใช้ value และ highest_seen ก่อน/หลังทุกคำสั่ง อธิบายว่าคำสั่งใดผ่านหรือถูกปฏิเสธ และ state ใดต้องคงเดิมเมื่อปฏิเสธ
รูบริกพิจารณาคุณภาพคำตอบจากเกณฑ์เหล่านี้: ระบุลำดับเหตุการณ์และผู้ถือแต่ละ token ได้ครบ; ใช้ high-water mark ของ resource เป็นฐานตัดสินแทนการอ้าง lease clock; แสดงค่า state ก่อนและหลัง reject โดยไม่เปลี่ยน; อธิบายว่ากรณี C มาก่อน D อาจผ่านแม้ในเรื่องเล่าว่า lease หมด; ระบุว่าการเขียนซ้ำ token 4 ไม่ได้ถูก deduplicate และผลเป็นเพียง mock ไม่ใช่การทดสอบระบบกระจาย
คำถามที่พบบ่อย
fencing token ทำให้ worker เก่าหยุดทำงานทันทีหรือไม่?
ไม่ มันทำให้ resource ปฏิเสธ token ต่ำกว่าค่าสูงสุดที่ resource เคยยอมรับแล้ว คำขอเก่าที่มาถึงก่อน resource เห็น token ใหม่อาจยังผ่าน และตัวกลไกไม่ได้หยุดโปรเซสหรือย้อนผลเดิม
ทำไมต้องตรวจที่ฐานข้อมูลหรือ resource ปลายทาง?
เพราะผู้ประสานงานหรือ worker อาจตรวจ lease แล้วหยุดค้างก่อนเขียน สถานะอาจเปลี่ยนในช่วงนั้น จุดที่ทำ mutation ต้องเปรียบเทียบลำดับกับสถานะล่าสุดที่มันเชื่อถือได้ และทำการตรวจพร้อม mutation อย่างอะตอม
token เดียวกันส่งซ้ำจะถูกบล็อกไหม?
ไม่จำเป็น ตามกฎตัวอย่าง token ที่เท่ากับ highest_seen ยังยอมรับได้ การกัน request ซ้ำต้องใช้ request ID หรือ idempotency/deduplication mechanism แยกต่างหาก
ใครก็ส่งเลขสูงกว่าได้หรือไม่?
หาก gate ตรวจแค่ตัวเลข ก็อาจส่งเลขปลอมที่สูงได้ Fencing token ไม่ใช่ credential ระบบจริงต้องยืนยันตัวตนและควบคุมผู้มีสิทธิ์ออกหรือส่ง token ก่อนเชื่อคำขอ
ใช้ threading.Lock แล้วได้ distributed lock หรือไม่?
ไม่ได้ lock นี้จำกัดการประสานงานในโปรเซส Python เดียว ไม่ได้สร้าง consensus หรือ atomicity ข้ามเครื่อง การใช้จริงต้องอาศัยกลไกของ resource/storage ที่รองรับเงื่อนไขการเขียนและความคงทนตามข้อกำหนด
แหล่งอ้างอิงและอ่านต่อ
S1 — Hazelcast 5.7 FencedLock: เอกสารอธิบายความเสี่ยงจาก holder ที่หยุดนานหรือเครือข่ายล่าช้า และการส่ง token เพิ่มขึ้นให้ external resource ปฏิเสธค่าที่เก่ากว่าค่าสูงสุดที่เห็น อ่านเอกสาร FencedLock
S2 — Martin Kleppmann, 2016: บทวิเคราะห์ทางวิศวกรรมอธิบายว่าการตรวจ expiry ก่อนเขียนมีช่องว่างระหว่างการตรวจและการทำงาน และเหตุใด storage ต้องตรวจ token ย้อนหลังเอง รวมถึงสมมติฐานเรื่องผู้ให้ token ที่ออกเลข monotonic บทนี้ใช้เฉพาะสาระของกลไก ไม่ใช้เป็นคำตัดสินสถานะผลิตภัณฑ์ปัจจุบัน อ่านบทความเรื่อง distributed locking
S3 — Python 3.12 threading: เอกสารอธิบาย lock object และการใช้เป็น context manager สำหรับประสาน thread ภายในโปรแกรม อ่านเอกสาร lock objects
S4 — Hazelcast 5.7 CP Subsystem configuration: เอกสารเกี่ยวกับการกำหนดค่าการคงสถานะ CP; ข้อสรุปว่าต้องคง issuer counter และ resource high-water mark เป็นข้อกำหนดเชิงออกแบบของบทเรียน ไม่ใช่การรับรองว่าการตั้งค่านี้เพียงอย่างเดียวให้ guarantee ปลายทาง อ่านการกำหนดค่า CP subsystem
ใส่ความเห็น